
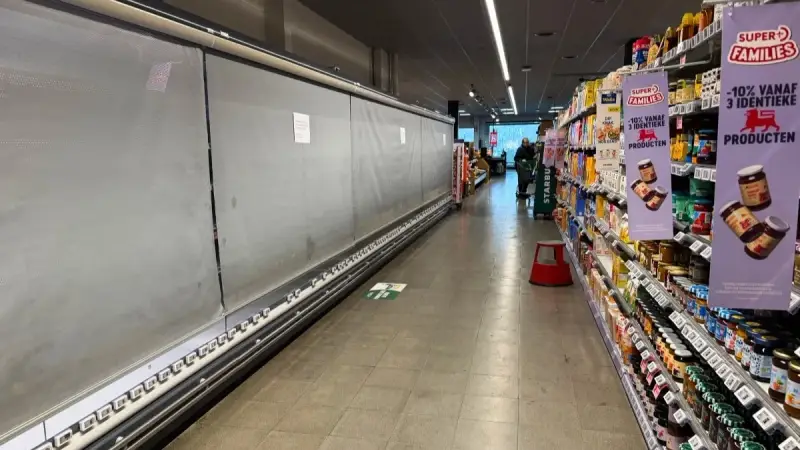
سلطت صحيفة "غارديان" البريطانية الضوء على الهجمات الإلكترونية التي طالت مؤسسات ومتاجر عدة في أنحاء أوروبا خلال الأسابيع الماضية، مشيرة إلى أن مثل تلك الهجمات قد تصبح قريبا أمرا شائعا.
وقالت الصحيفة إنّ الهجمات طالت متاجر تجزئة ما أدى إلى ارتباك كبير داخل هذه الأماكن، في حين شبه بعض خبراء التكنولوجيا ببدايات جائحة كورونا.
ونقلت الصحيفة عن أليكس بيرس قوله إنه كان يقوم بجولته الصباحية في شركته لتجارة الفاكهة والخضروات بالجملة في لندن، يوم الاثنين من الأسبوع الماضي، حين لاحظ أمرًا غريبًا، إذ كان مؤشر إذابة الجليد في وحدة التبريد رقم 2 مضاءً، بينما أشارت الشاشة إلى درجة حرارة بلغت 150 درجة مئوية. وكان الحال نفسه في الوحدة رقم 4.
في تلك اللحظة، تساءل بيرس: هل هذا هجوم إلكتروني؟ فتوجه مسرعًا نحو الصندوق الذي يربط الوحدات بشبكة الإنترنت ونزع الكابل.
وفي اليوم نفسه، أبلغ تجار تجزئة في كل من بلجيكا، وإستونيا، وأيرلندا، وفنلندا، ولوكسمبورغ، وهولندا، والسويد عن مشكلات مماثلة؛ حيث ارتفعت درجات الحرارة داخل الثلاجات والمجمدات في بعض المتاجر لتصل إلى 50 درجة مئوية.
ولا يقتصر الضرر على بيرس ومجموعة متفرقة من تجار التجزئة فحسب، بل طال أيضًا بنوك الدم في فرنسا.
دور الذكاء الاصطناعي في الهجمات
بحسب الصحيفة البريطانية، جاء هذا الهجوم الإلكتروني ضمن سلسلة من 3 هجمات وقعت على مدار عدة أيام. ففي 30 أكتوبر، تعرضت منصة "بينانس" أكبر منصة لتداول العملات المشفرة في العالم، لعملية سرقة قياسية بلغت قيمتها 6.3 مليارات دولار.
وفي الأول من نوفمبر، استهدف قراصنة إلكترونيون تطبيق التنبيهات الطارئة في أوكرانيا، وأرسلوا للمستخدمين في كييف تحذيراً زائفاً من وقوع هجوم نووي.
وفي إشارة إلى الثغرات في أنظمة تكنولوجيا المعلومات التي باتت تظهر بوضوح بفضل تقنيات الذكاء الاصطناعي، قال ريتشارد هورن، رئيس المركز الوطني للأمن السيبراني: "هناك عدد هائل من الثغرات الموجودة... والتي يمكن القول إنها بانتظار من يستغلها".
وأضاف: "أخطر تهديد نواجهه على المدى القصير هو الارتفاع الكبير في عدد الحوادث... وأعتقد أن الأشهر القليلة الماضية تشير بوضوح إلى أننا بدأنا نشهد هذا بالفعل".
وذكر المركز الوطني للأمن السيبراني البريطاني الأسبوع الماضي أنه "من المرجح جداً" استخدام برمجيات خبيثة مدعومة بالذكاء الاصطناعي في هجمات إلكترونية تستهدف محطات الطاقة والمطارات والمستشفيات في المملكة المتحدة بحلول عام 2028.
وأوضح المركز أن الذكاء الاصطناعي قد يساعد المهاجمين في مهام مثل استطلاع الأهداف، وتحديد نقاط الضعف في شبكات تكنولوجيا المعلومات، وكتابة الأكواد البرمجية الخبيثة.
وكشف الذكاء الاصطناعي عن وجود ثغرات أمنية؛ وهي عيوب في أنظمة تكنولوجيا المعلومات يمكن للمخترقين استغلالها، أشبه ببابٍ مواربٍ لم يلحظه مالكه أو اختار تجاهله.
قدرات مذهلة
ومنذ أبريل الماضي، حين أطلقت شركة "أنثروبيك" للذكاء الاصطناعي نموذجها "ميثوس" الذي يتمتع بقدرة مذهلة على رصد عيوب الأنظمة التقنية- تضاعف عدد الثغرات التي اكتشفتها شركات التكنولوجيا الكبرى 8 مرات.
وذكر المركز الوطني للأمن السيبراني، التابع لوكالة الاستخبارات البريطانية، أن هذه الاختراقات تُعد تذكيراً بمدى ضعف الأجهزة اليومية المتصلة بالإنترنت، بدءاً من مكبرات الصوت الذكية وصولاً إلى أجهزة توجيه الإنترنت (الراوتر).
وصرح أولي وايتهاوس، المدير التقني للمركز،بأنه "من الواضح تماماً" أن مثل هذه الأجهزة قد تكون "عرضة" للاختراق. لذا، يتعين على الشركات المصنعة الاستثمار بشكل أكبر في تعزيز أمن منتجاتها، كما ينبغي على المستهلكين الاستعداد لدفع تكاليف أعلى للحصول على منتجات أكثر متانة، مع الحرص على تحديثها باستمرار.
(ترجمات)